Hoe CISO's en dienstverleners zich moeten aanpassen aan het door AI versnelde dreigingslandschap
In een tijdperk waarin kunstmatige intelligentie de verkenningscyclus van kwaadwillenden heeft teruggebracht van weken naar uren, verliezen traditionele cybersecurity-verdedigingen snel hun effectiviteit. Om deze systeemveranderingen te bespreken, zat Witold Kepinski, hoofdredacteur en Content Director van Dutch IT Channel en Dutch IT Leaders, aan tafel voor een diepgaand interview met Nikolaus Musil, Field CISO bij Rapid7. Het gesprek behandelde de operationele realiteit achter het Rapid7 Q2 Threat Landscape Report en richtte zich op de vraag hoe beveiligingsleiders, managed service providers (MSP's) en C-level bestuurders de omslag kunnen maken van reactief patchbeheer naar contextgestuurd exposure management.

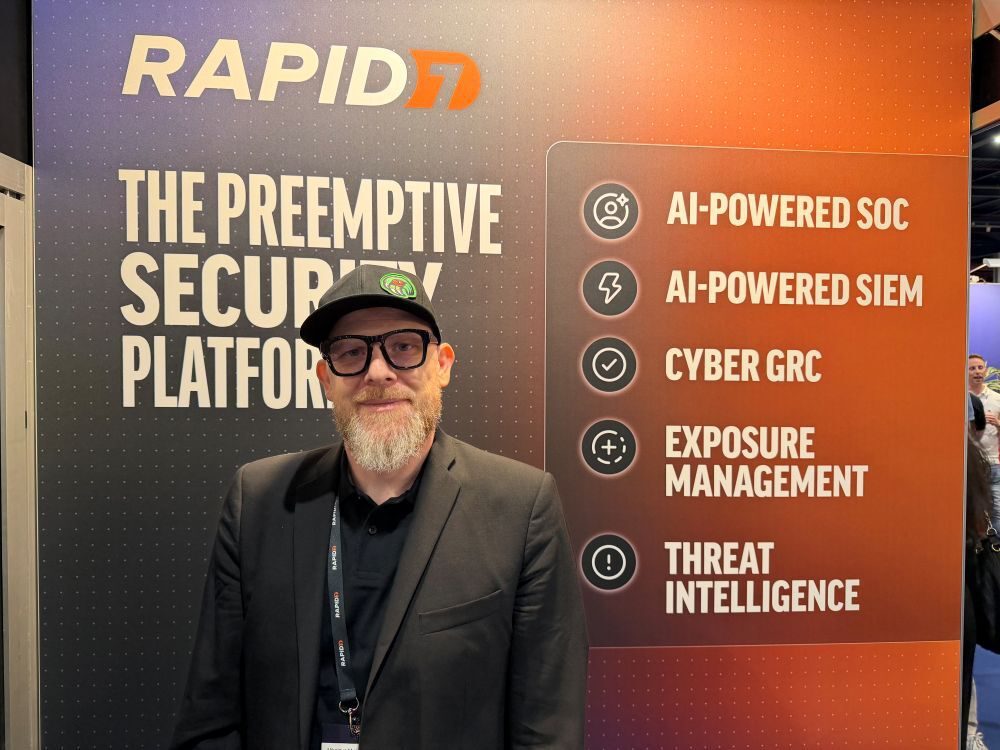
De rol van een Field CISO: bouwen aan strategisch vertrouwen Bij de opening van het gesprek verduidelijkte Musil zijn specifieke positie binnen Rapid7, een gevestigd Amerikaans cybersecuritybedrijf dat breed bekendstaat om zijn bijdrage aan het open-sourceproject Metasploit, evenals zijn toonaangevende Managed Detection and Response (MDR)- en kwetsbaarheidsbeheeroplossingen. In tegenstelling tot commerciële rollen die strikt aan verkoopdoelstellingen zijn gekoppeld, richt Musils mandaat als Field CISO zich op het opbouwen van oprechte langetermijnpartnerschappen met klanten. Omdat organisaties steeds vaker gedwongen zijn om kritieke beveiligingsfuncties uit te besteden, is vertrouwen de belangrijkste valuta geworden. "Ik kan zeer openhartige en transparante gesprekken voeren met klanten," legde Musil uit, waarbij hij benadrukte dat het navigeren door moderne beveiliging een continue peer-to-peer-uitwisseling vereist in plaats van transactionele verkoopargumenten.
AI-gefaciliteerde aanvallen: de operationele realiteit achter de marktruis
Een centraal thema in het interview was de invloed van AI op de moderne dreigingsdynamiek. Waar de hype in de sector vaak een beeld schetst van hypercomplexe, futuristische AI-superaanvallen, bood Musil een nuchter perspectief op wat aanvallers daadwerkelijk doen. "De realiteit is veel alledaagser," opmerkte Musil. "We zien AI-ondersteunde aanvallen waarbij verkenningsfases die voorheen drie weken duurden, nu in minder dan een dag worden uitgevoerd." Aanvallers zetten niet per se exotische nieuwe mechanismen in; in plaats daarvan gebruiken ze automatisering om elke kwetsbaarheid, verkeerde configuratie en vergeten asset — de "lijken in je kelder" — met ongekende snelheid op te sporen. Zodra een blootstelling is geïdentificeerd, volgt misbruik vrijwel onmiddellijk. Musils advies om deze snelheid te pareren is helder: focus op de basis. "Terwijl je denkt dat je ingewikkelde AI-dingen moet doen, moet je je huiswerk doen en je basis op orde krijgen. Het is belangrijker dan ooit om je basis goed te regelen."
Van alles patchen naar contextgestuurd exposure management
Het Rapid7 Q2 Threat Landscape Report liet een schokkende statistiek zien: de bekendmakingen van zeer kritieke kwetsbaarheden zijn op jaarbasis verdubbeld tot meer dan 8.500 kwetsbaarheden. Bovendien vereiste 62% van de misbruikte kwetsbaarheden geen authenticatie, geen gebruikersinteractie en waren deze direct via het netwerk te misbruiken. Geconfronteerd met dit volume storten traditionele patchcycli — die elk defect willekeurig proberen te herstellen — onder hun eigen gewicht in. Musil schepste een verschuiving op basis van drie pijlers richting contextgestuurd exposure management:
- Organisatorische en op blootstelling gebaseerde prioritering: Organisaties moeten kwetsbaarheden beoordelen door de technische ernst van het defect te combineren met de kritikaliteit van de asset en de mogelijke zakelijke impact. Prioriteit bij herstel moet worden gereserveerd voor kwetsbare systemen met de hoogste blootstelling en het grootste zakelijke risico.
- Architecturale isolatie: Wanneer officiële patches vertraagd of niet beschikbaar zijn, moeten beveiligingsteams kwetsbare systemen proactief scheiden en segmenteren om de mogelijke schadeafbakening (blast radius) te minimaliseren.
- Afstemming op enterprise risicobeheer: Exposure management moet worden ingebed in een overkoepelend enterprise risk management-frame in plaats van te worden behandeld als een geïsoleerde IT-taak.
Regelgeving als vliegwiel: NIS2 en AVG
Nu Europese regelgevingskaders zoals NIS2 samen met de AVG stevig voet aan de grond krijgen in de lidstaten, is cybersecurity-compliance verschoven naar de bestuurskamer. Kepinski wierp de vraag op hoe CISO's aan strenge eisen voor toeleveringsketencontrole en snelle incidentrapportage kunnen voldoen zonder zakelijke innovatie te vertragen. Musil waarschuwde ervoor om regelgeving niet te behandelen als een afvinklijstje voor compliance. "Als je regelgeving puur als een afvinklijst gebruikt, heb je verloren, want dan zit je gevangen in het vertragen van innovatie."
In plaats daarvan moeten beveiligingsleiders regelgeving gebruiken om noodzakelijke architecturale veranderingen door te voeren, met name in de toeleveringsketen. Omdat externe leveranciers en gecontracteerde partijen een integraal onderdeel vormen van het aanvalsvlak van een organisatie, is het beheren van leveranciersrisico's onvermijdelijk. Cruciaal is dat regelgeving zoals NIS2 persoonlijke aansprakelijkheid voor bestuursleden introduceert, waardoor CISO's nu een directe hefboom hebben voor onderbouwde gesprekken over beveiligingsbudgetten, risicobereidheid en rapportage aan de directie.
Herdefiniëring van social engineering in het AI-tijdperk
Het Q2-rapport belicht ook een sterke stijging in social engineering gericht op samenwerkingsplatformen voor bedrijven zoals Microsoft Teams, naast tactieken zoals nep-CAPTCHA's en "click-fix"-methoden. Musil gaf aan hoe AI deze vectoren heeft veranderd. Historisch gezien vertrouwde security awareness training op het leren herkennen van duidelijke grammaticafouten of vreemde zinsbouwen in e-mails. Tegenwoordig stellen deepfake-audio en AI-taalmodellen aanvallers in staat om natuurlijke berichten in het juiste dialect te genereren, afgestemd op specifieke regionale kantoren of interne personen. Verdediging tegen moderne social engineering vereist een dubbele aanpak: continue, evoluerende bewustwordingstraining voor medewerkers, gecombineerd met monitoring van gebruikersgedrag aan de achterkant. Organisaties moeten ongebruikelijke datastromen en afwijkingen in massaberichten monitoren zonder de grenzen van de AVG te overschrijden, zodat het vertrouwen in interne communicatiemiddelen behouden blijft zonder de productiviteit van werknemers aan te tasten.
De realiteit in het middensegment: overslag van statelijke dreigingen en MSP-strategieën
Ingaand op de dreiging van Advanced Persistent Threat (APT)-clusters van statelijke actoren die zich richten op kritieke sectoren, ontkrachtte Musil twee veelvoorkomende misvattingen onder CISO's in het middensegment en IT-dienstverleners: • De realiteit van directe targeting: Als een statelijke APT een organisatie rechtstreeks aanvalt met volledige middelen, is een inbreuk bijna onvermijdelijk. De sleutelstatistiek is hoe snel de organisatie de aanval kan detecteren, indammen en de normale bedrijfsactiviteiten kan herstellen. • De mythe van "te klein zijn": Kleinere organisaties en dienstverleners dienen frequent als toegangspunt tot grotere toeleveringsketens. Aanvallers gebruiken partners in het middensegment als opstapje om in te breken bij energienetwerken, zorgstelsels of overheidsinstanties. Voor IT-dienstverleners en Managed Security Service Providers (MSSP's) die meerdere mkb-klanten beheren, adviseerde Musil het adopteren van een koepelmodel voor threat intelligence. Door blootstellingsgegevens over hun gehele klantenbestand te verzamelen in plaats van elke klant als een silo te behandelen, kunnen MSP's vroege indicatoren van een inbreuk op één netwerk detecteren en alle andere klanten die vergelijkbare infrastructuur gebruiken proactief beschermen.
Communicatie met de directie: dreigingsstatistieken vertalen naar waarde voor de bestuurskamer
Tot slot van de discussie behandelden Kepinski en Musil de communicatie richting het bestuur. Bij een presentatie voor de directie roept het presenteren van rauwe technische aantallen — zoals het rapporteren van duizenden niet-gepatchte kwetsbaarheden — alleen maar angst op zonder helderheid te verschaffen. Musil adviseerde CISO's om gestroomlijnde rapportagestructuren op te zetten rond 5 tot 6 kernrisicocategorieën. In plaats van ruwe aantallen patches te rapporteren, moeten CISO's prestaties kaderen rondom de beschermingsgraad van assets — bijvoorbeeld door aan te tonen dat 94% van de meest kritieke bedrijfsmiddelen ("crown jewels") volledig is gepatcht, terwijl voor de overige 6% compenserende maatregelen zijn getroffen. "Je overspoelt ze niet," stelde Musil. "Je informeert ze over hun risico zodat zij hun risicobereidheid kunnen bepalen, en jij beheert de drempel tussen het werkelijke risico en die risicobereidheid."
Belangrijkste conclusie
Musils slotboodschap aan CIO's, CISO's en IT-dienstverleners was ondubbelzinnig: wees creatief, laat verouderde aannames over veiligheid los en ga ervan uit dat je perimeterafscherming al is doorbroken. Veerkracht zal in de toekomst niet worden gemeten aan de hand van de illusie van absolute preventie, maar aan de snelheid en wendbaarheid van de incident response van een organisatie.


Meer over cybersecurity


Over Witold Kepinski