Delinea: Herbezinning is nodig op autorisaties in het AI-tijdperk
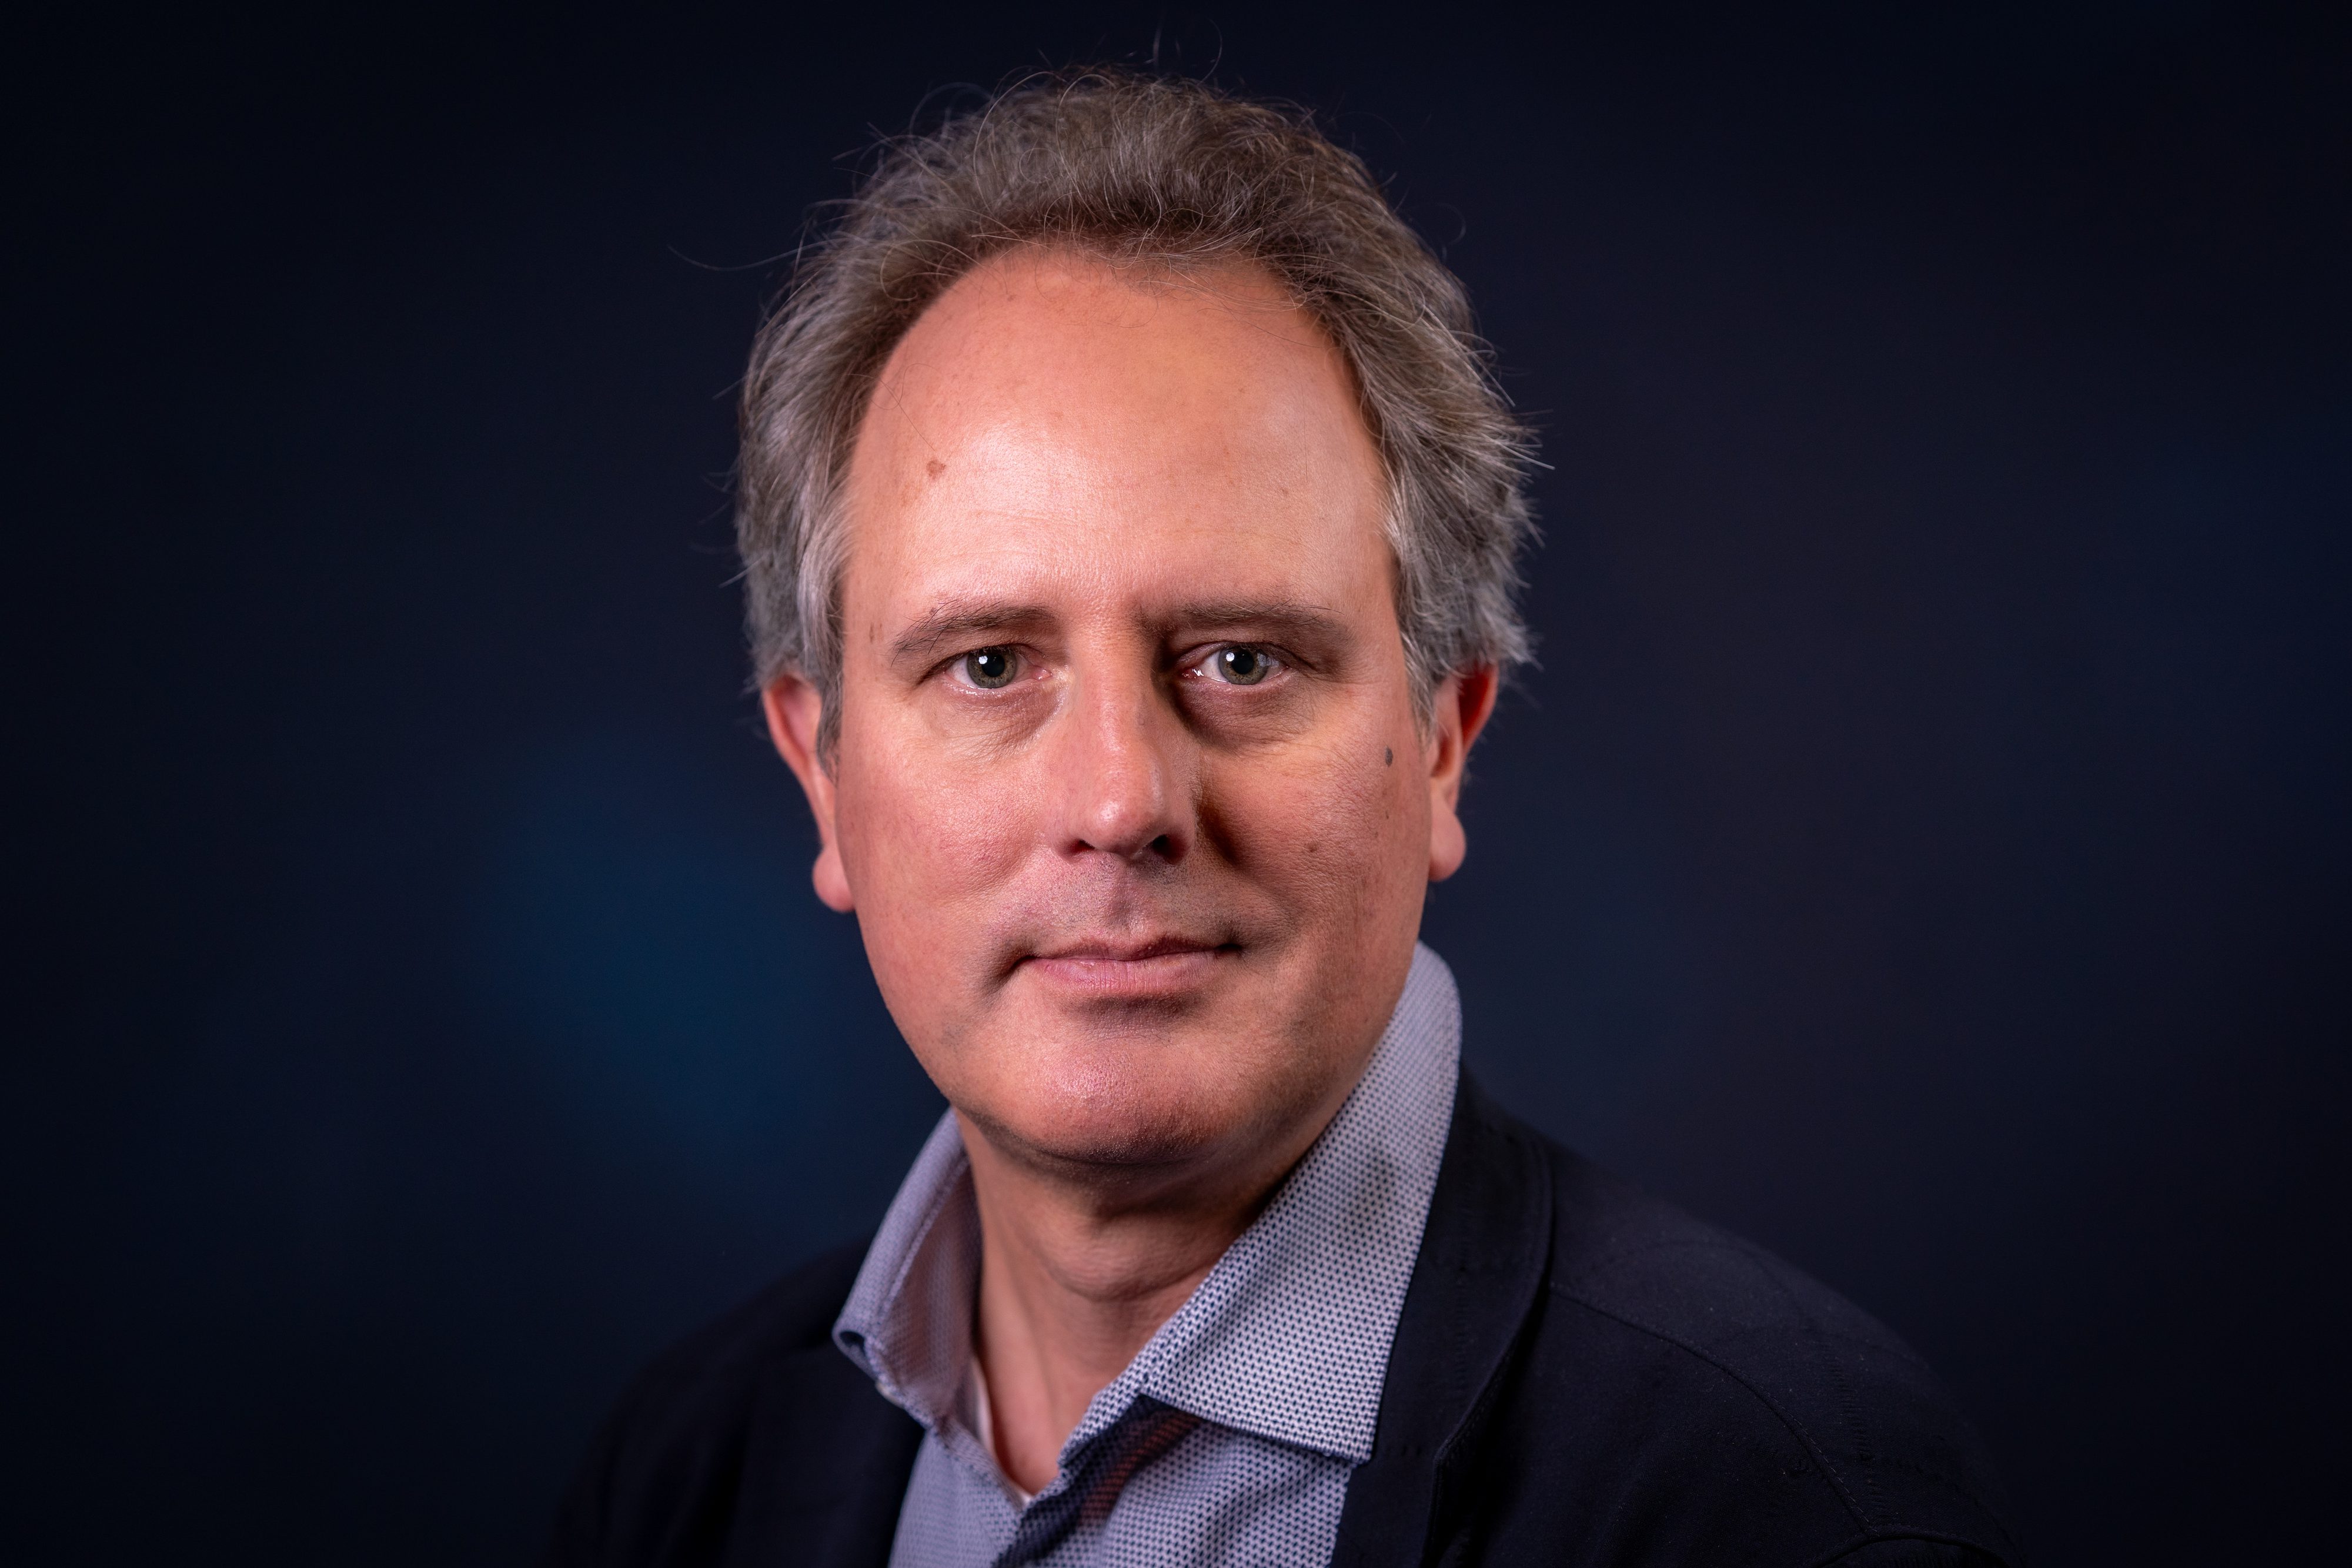
Nu generatieve en autonome AI-agents bedrijfsworkflows herdefiniëren, storten traditionele beveiligingsperimeters in. Waar IT-security- en compliance-leiders zich voorheen primair richtten op menselijke gebruikers en basis-serviceaccounts, worden ze nu geconfronteerd met een complex landschap dat wordt gedomineerd door niet-menselijke identiteiten die op machinesnelheid opereren. Tijdens de Gartner Security & Risk Management Summit 2026 in Londen ging Frank Vukovits (foto), Chief Security Scientist bij Delinea, in gesprek met Witold Kepinski van Dutch IT Channel en Dutch IT Leaders. Puttend uit 35 jaar ervaring in IT-auditing, corporate compliance en identiteitsbeveiliging, legde Vukovits uit waarom traditionele toegangscontroles falen, hoe Privileged Access Management (PAM) convergeert met applicatiegovernance, en waarom CISO's continue, realtime autorisatie moeten omarmen.

Verder kijken dan de voordeur: de verschuiving naar continue autorisatie
In de beginperiode van enterprise computing lag de nadruk bij toegangsbeheer sterk op authenticatie: het verifiëren van de identiteit van een gebruiker aan de "voordeur" met een gebruikersnaam en wachtwoord. Tegenwoordig, nu gestolen inloggegevens op grote schaal beschikbaar zijn op het dark web, komen kwaadwillenden — en gecompromitteerde geautomatiseerde processen — regelmatig binnen via legitieme kanalen.
Volgens Vukovits vereist het beveiligen van kritieke infrastructuur nu een verschuiving van de focus van authenticatie naar continue, gedetailleerde autorisatie.
"In het verleden werd vaak gezegd dat identiteit de nieuwe perimeter is. Het gaat echter om de autorisatie van wat die identiteiten daadwerkelijk mogen doen," legde Vukovits uit. "Continue autorisatie houdt in dat we bij elke opeenvolgende actie controleren of je nog steeds gemachtigd bent om die actie uit te voeren. In plaats van alleen te controleren of je het huis binnen mag, controleren we elke kamer die je binnenloopt, elke bureaulade die je probeert te openen en waartoe je daarbinnen toegang hebt."
Deze aanpak is essentieel bij het beheer van autonome AI-agents. In tegenstelling tot menselijke werknemers werken AI-agents 24/7/365 en voeren ze complexe taken uit die uit meerdere stappen bestaan over verschillende systemen heen. Elk van deze taken is opgebouwd uit talloze acties die afzonderlijk moeten worden beoordeeld voordat toegang wordt verleend. Onder het continue autorisatiemodel van Delinea evalueren beleidsregels elke individuele actie tijdens het uitvoeren (run-time) binnen een geautomatiseerde workflow. Als het gedrag van een agent afwijkt van de verwachte parameters of een abnormaal risico vormt, kan het systeem de actie blokkeren of het verzoek omleiden naar een menselijke beoordelaar.
De convergentie van PAM, IGA en Business Application Controls
Historisch gezien opereerde identiteitsbeveiliging in silo's: Privileged Access Management (PAM) beheerde toegang tot de infrastructuur op hoog niveau, Identity Governance and Administration (IGA) verzorgde het beheer van werknemersaccounts (provisioning), en ERP-teams beheerden de controles op applicatieniveau binnen platforms zoals SAP, Oracle of Workday.
Vukovits merkte op dat deze domeinen snel samensmelten tot één 'Identity Security Control Plane'. Een belangrijke drijfveer achter deze convergentie is het inzicht dat er enorme schade kan ontstaan zonder dat daar verhoogde root- of beheerderrechten voor nodig zijn.
"Uit de meeste onderzoeken blijkt dat menselijke, machinale en AI-identiteiten 85% van de toegewezen rechten nooit gebruiken," aldus Vukovits. "Je kunt enorme schade aanrichten binnen een HR- of financieel systeem zonder verhoogde rechten, puur door gevoelige salaris- of bedrijfsinformatie openbaar te maken. Daarom moeten we afstappen van permanente rechten (standing privileges) en overstappen op een model met nul permanente rechten (zero standing privilege)."
Om overmatige rechtentoewijzing te voorkomen, worden organisaties opgeroepen om IGA-lifecyclemanagementconcepten rechtstreeks toe te passen op niet-menselijke identiteiten, door AI-agents via formele governance-kaders op te nemen (onboarding) voordat ze operationele toegang krijgen.
Waarom AI-agents zwakheden in verouderde compliance blootleggen
Tientallen jaren vertrouwden interne auditteams op periodieke, achteraf uitgevoerde (detectieve) controles — zoals driemaandelijkse herzieningen van gebruikerstoegang of handmatige controles op functiescheiding (Segregation of Duties / SoD) — om aan regelgeving te voldoen. Deze momentopnames laten echter grote operationele gaten vallen tussen de controlecycli.
"AI-agents leggen precies bloot waar onze beheersingsmaatregelen tekortschieten," observeerde Vukovits. "Een controle die eens per drie of zes maanden plaatsvindt, is een achterafcontrole. Wat is er gebeurd in het kwartaal voordat je een conflict ontdekte? Nu AI-agents continu werken, zijn periodieke controles niet meer voldoende."
In plaats daarvan moeten security- en auditleiders preventieve controles implementeren die toegangsaanvragen evalueren tijdens het toewijzen en de uitvoering. Door kunstmatige intelligentie te koppelen aan telemetriesignalen — zoals het tijdstip van de dag, het bron-IP-adres, historische toegangspatronen en de gevoeligheid van de doelgegevens — kunnen identiteitsplatforms continu risicoscores berekenen en ongeschikte rechten vrijwel in realtime automatisch corrigeren.
Deze evolutie dwingt CISO's, CIO's en CFO's om hun beveiligingsstrategieën op elkaar af te stemmen. Interne financiële beheersingsmaatregelen die traditioneel vallen onder de Sarbanes-Oxley Act (SOX) of Internal Controls over Financial Reporting (ICFR), raken steeds meer verweven met cybersecurity-kaders nu AI-agents traditionele boekhoudkundige taken overnemen, zoals geautomatiseerde financiële sluitingen en transactieverwerkingen.
Identiteitsbeveiliging als aanjager van de bedrijfsvoering
Ingaand op de historische wrijving tussen cybersecurityteams en interne auditors, benadrukte Vukovits dat robuuste identiteitscontroles veranderen van regelgevende lasten in essentiële aanjagers van de bedrijfsvoering.
Nu bedrijven onderling verbonden cloud-ecosystemen bouwen en AI-agents van derden integreren in hun toeleveringsketens, rust het zakelijk vertrouwen op verifieerbare beveiligingsniveaus. Organisaties die onderworpen zijn aan strenge Europese wetgeving — zoals DORA, NIS2 of de EU AI Act — eisen in toenemende mate dat strategische partners een strikte governance rond niet-menselijke identiteiten aantonen voordat ze gevoelige gegevens delen of API-integraties opzetten.
Vooruitblikkend waarschuwde Vukovits voor nieuwe complexiteiten bij audits, zoals externe accountantskantoren die hun eigen AI-agents inzetten om financiële systemen te inspecteren waarin ook AI-agents van de onderneming actief zijn. Het waarborgen van transparante, beleidsgestuurde controles wordt van cruciaal belang voor het behoud van controleerbare audittrails.
Een pragmatisch vooruitzicht voor beveiligingsleiders
Ondanks de hoge snelheid van AI-adoptie sloot Vukovits af met een geruststellende boodschap voor bestuurders die worstelen met opkomende dreigingen.
"We hebben al eerder grote technologische verschuivingen meegemaakt — van mainframes naar client-server, het internet, cloud, SaaS, BYOD en de AVG," concludeerde Vukovits. "AI beweegt sneller dan eerdere transformaties, maar we beginnen niet vanaf nul. De kernprincipes van governance, risicobeheer en interne beheersing blijven gewoon van kracht. Door deze bewezen methodologieën aan te passen en AI in te zetten om realtime controles af te dwingen, kunnen beveiligingsleiders hun gegevens succesvol beschermen en de organisatie met vertrouwen vooruithelpen."


Meer over cybersecurity


Over Witold Kepinski