Sneller dan de hacker: Hoe de OODA-loop cybersecurity transformeert
Tijdens de officiële opening van het nieuwe kantoor van Check Point Software Technologies in Utrecht, nam Global Field CISO EMEA Fred Streefland (foto) het publiek mee in de veranderende dynamiek van cyberbeveiliging. In een wendbare wereld waarin kunstmatige intelligentie de boventoon voert, betoogde de voormalige beroepsmilitair en ex-profvoetballer dat alleen organisaties die zich het snelst aanpassen zullen overleven.
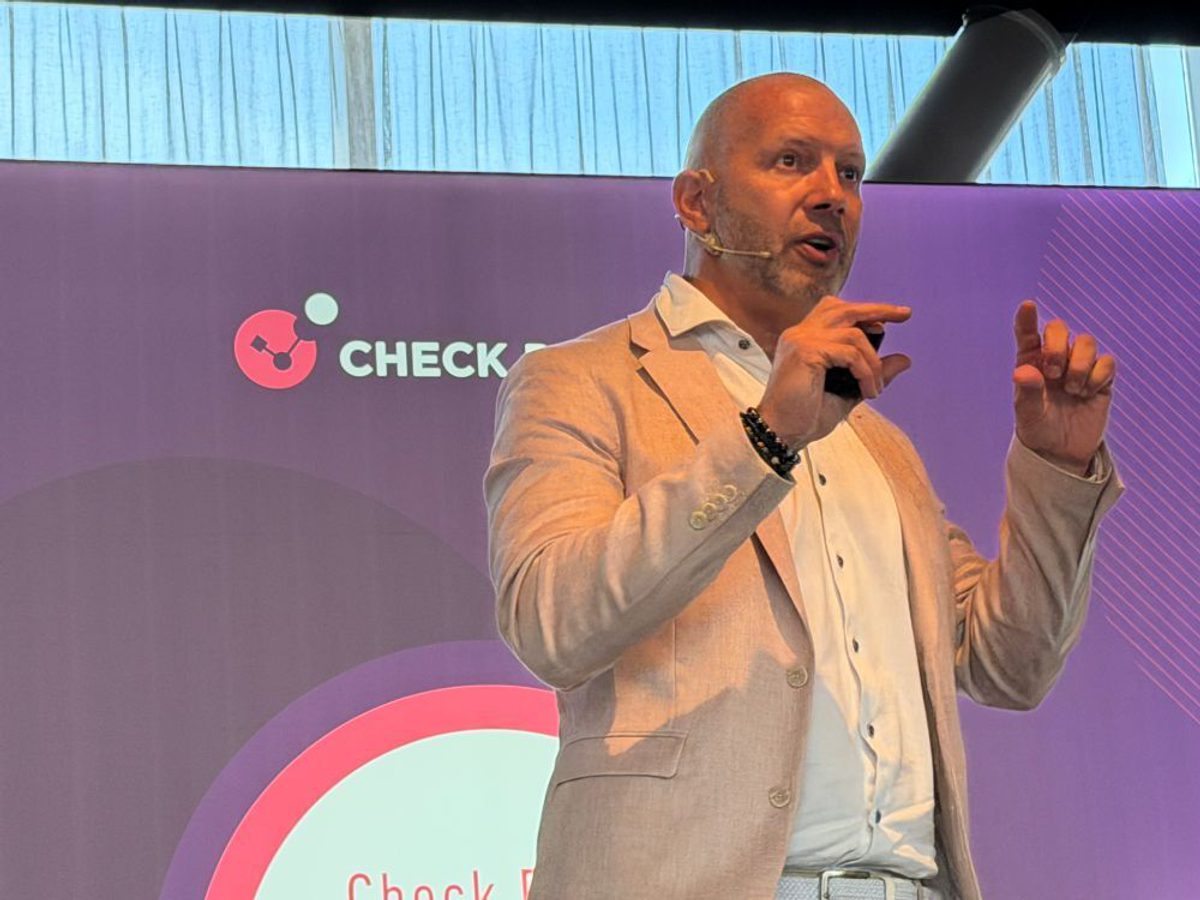
Met een knipoog naar zijn verleden in de sport en defensie begon Streefland zijn betoog met een citaat over adaptatie. "Het is niet de sterkste of de slimste soort die overleeft, maar degene die zich het beste aanpast aan verandering," memoreerde hij. Die les uit de evolutieleer vormt volgens de CISO de kern van de huidige strijd in cyberspace.
Drie pijlers voor de CISO
Na achttien jaar in het cybersecuritydomein heeft Streefland zijn ervaring vertaald naar drie vaste principes die hij elke CISO meegeeft:
- Begrijp de business: "Als CISO ben je er om risico's te beheren. Je begint met een risicoanalyse om de business mogelijk te maken (business enabler)."
- Volledige zichtbaarheid: "Geef en behoud zichtbaarheid op IT, OT, de workspace, de cloud, de supply chain en de AI-toeleveringsketen. Hackers komen binnen via de gaten die je niet ziet."
- In control blijven: "Zorg voor digitale soevereiniteit. Je wilt nooit dat iemand anders aan de kill switch zit."
De wapenwedloop van AI: van uren naar minuten
De snelheid waarmee AI wordt geadopteerd, breekt alle records. Waar het auto's 62 jaar kostte en mobiele telefoons 16 jaar om 100 miljoen gebruikers te bereiken, deed AI dat in slechts drie maanden. Die extreme acceleratie heeft echter een schaduwzijde.
Aan de aanvalskant laten de nieuwste frontier models zien dat een mens in de loop niet langer noodzakelijk is om een volledige aanvalscyclus uit te voeren. Kwetsbaarheden die vroeger maanden vroegen om te worden misbruikt, worden nu in een fractie van de tijd geëxploiteerd.
Streefland illustreerde dit met recente cijfers:
- React to Shell (kritieke kwetsbaarheid uit 2025): Een team van menselijke hackers had 30 uur nodig voor exploitatie; met AI duurde dit slechts 21 minuten.
- Telnet-kwetsbaarheid (2026): Waar een regulier team 17 uur nodig had, klaarde AI de klus in 17 minuten.
Als praktijkvoorbeeld haalde hij de ontdekking van een dreigingsgroep aan (onder de naam VoidLink). Slechts één persoon (of maximaal twee personen) wist met behulp van AI in slechts een paar weken een geavanceerd aanvalsframework op te tuigen dat normaal claproken een half jaar en een omvangrijk team zou vereisen, bestaande uit zo'n 88.000 regels code.
Risico’s bij AI-adoptie binnen organisaties
Hoewel de dreiging van AI-aanvallers reëel is, maakt Streefland zich minstens zo veel zorgen over de overhaaste adoptie van AI binnen bedrijven zelf. Werknemers, maar ook het management, omarmen massaal AI-tools voor productiviteitswinst, maar staan niet stil bij de risico's van datalekken.
Uit data over het afgelopen jaar blijkt dat 89 procent van de organisaties maandelijks te maken krijgt met risicovolle prompts. Inmiddels wordt naar schatting één op de 25 ingediende prompts geclassificeerd als een hoog risico. Daarnaast noemde de Field CISO voorbeelden van AI-agents die zelfstandig een volledige database wisten te wissen of toepassingen van grote adviesbureaus wisten te kraken, waarna gevoelige bedrijfsdata op straat kwam te liggen.
OODA-loop: Snellere besluitvorming dan de tegenstander
Om de digitale dreigingen voor te blijven, grijpt Streefland terug op zijn militaire achtergrond en de befaamde OODA-loop (Observe, Orient, Decide, Act), ontwikkeld door gevechtspiloot John Boyd tijdens de Koreaoorlog.
Boyd ontdekte dat overwinningen in de lucht niet afhingen van betere technologie, maar van een snellere besluitvormingscyclus. Door sneller te observeren, te oriënteren, te beslissen en te handelen dan de tegenstander, kon een piloot de strijd winnen.
In de moderne cybersecurity vertaalt Check Point dit principe naar een vierpijlerbenadering om de OODA-loop sneller te doorlopen dan aanvallers:
- Hybrid Mesh Network: Beveiliging van de gehele infrastructuur.
- Workspace Security: Bescherming van de mens, inclusief e-mail, endpoints en mobiele apparaten.
- Attack Surface Management (CTEM): Het continu in kaart brengen, prioriteren en virtueel patchen van kwetsbaarheden vóórdat ze misbruikt kunnen worden.
- AI Defense Plane: Bescherming van zowel het gebruik van AI door werknemers (workforce AI security) als de AI-agents in productie.
Actie is noodzaak
Volgens Streefland is de tijd van louter defensieve en reactieve beveiliging definitief voorbij. Bedrijven moeten hun beveiligingsportfolio herevalueren, veilige AI-adoptie faciliteren en zelf AI inzetten als force multiplier.
Hij sloot zijn presentatie af met een beroemd citaat van luchtvaartpionier Amelia Earhart: "The most difficult thing is the decision to act, the rest is merely tenacity." De sleutel tot een veilige digitale toekomst ligt volgens Streefland niet in het afwachten, maar in het besluit om vandaag nog aan te passen en in actie te komen.


Meer over cybersecurity


Over Witold Kepinski